Víme, jak útočníci přemýšlejí. A umíme to vysvětlit.
TunaSec je nezisková organizace. Testujeme zabezpečení firem a učíme lidi, jak se bránit. Srozumitelně a bez strašení.
Co nás spojuje
Je nás pět a každý se k bezpečnosti dostal jinou cestou: přes pentesty, red teaming, infrastrukturu, vývoj nebo vzdělávání. Spojuje nás zvědavost: potřeba zjistit, jak věci fungují a kde selhávají.
Co zjistíme, předáváme dál: firmám, školám i veřejnosti. Kolem jádra týmu je síť specialistů, se kterými spolupracujeme. Působíme v Brně a v Praze.
Tým
Filip Holec
Filip je předsedou neziskové organizace TunaSec. Je zakladatelem ENGETO a Nuomy, předních českých vzdělávacích institucí, kde působí jako technický leader. V minulosti pracoval jako tester ve společnosti Red Hat a drží několik odborných certifikátů.
Hacking je nedílnou součástí jeho života – jeho principy a myšlení uplatňuje v oblasti AI, vývoje softwaru, kybernetické bezpečnosti i lockpickingu.
Martin Žember
Martin se IT bezpečnosti věnuje více než 18 let. Pracuje jako kontraktor v oblasti red teamingu, penetračního testování, analýzy zranitelností, malwaru, fyzické bezpečnosti systémů i programování.
Pravidelně přednáší na konferencích v ČR i Evropě. Vedle IT bezpečnosti se zaměřuje i na fyzickou bezpečnost a lockpicking.
Petr Skyva
Petr je DevOps architekt s více než 10 lety zkušeností na projektech od malých firem až po korporace s tisíci zaměstnanci. Aktuálně spravuje infrastrukturu pro několik enterprise klientů.
Do kyberbezpečnosti přináší hlubokou expertízu v oblasti forenzní analýzy, nastavení služeb v cloudových prostředích a zabezpečení produkčních systémů.
Marek Šanta
Marek se specializuje na fyzickou a infrastrukturní bezpečnost. Provádí fyzické penetrační testy budov i automobilů, občas i softwarové a síťové testy, a zkoumá způsoby obcházení přístupových systémů. Vede firmu Uncovert a vystudoval magisterský obor řízení kybernetické bezpečnosti na Masarykově univerzitě.
První zámek otevřel paklíčem ve 13 letech a v duši zůstává C/C++ vývojářem, který rád optimalizuje kód až na hranice hardwaru. Na svém blogu santomet.eu píše o zranitelnostech zámků, interkomů, protokolu TETRA nebo Flipperu Zero.
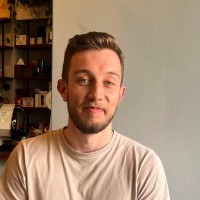
Matej Janček
Matej pracuje jako senior penetrační tester ve společnosti Axians ICT CZ. Předtím téměř čtyři roky působil jako penetrační tester v Národním úřadu pro kybernetickou a informační bezpečnost (NÚKIB), kde testoval interní infrastrukturu firem, a poté jako senior analytik kybernetické bezpečnosti ve společnosti Resideo.
S námi v TunaSec aktivně hackuje od roku 2022. Vystudoval informatiku na VUT v Brně a baví ho hlavně sociální inženýrství a bezpečnost bezdrátových sítí. Nedá dopustit na dobrou kávu.
Bývalí členové
Ján Masarik
Ján se specializuje na bezpečnost webových aplikací. Působí v bezpečnostním týmu Meta a dříve vedl bezpečnost ve společnosti Kiwi.com, kde vybudoval tým pro aplikační a cloudovou bezpečnost.
Aktuálně působí z Itálie a je jedním z leaderů české odnože OWASP.
Certifikáty
Jako členové TunaSec máme následující certifikáty:
Chcete mít kyberbezpečnost pod kontrolou?
Ozvěte se nám a ukážeme vám, jak vám pomůžeme řešit kyberbezpečnostní problémy.
Kontaktujte nás